DokümantasyonÖzellikler
Bağlantılar
Ajanlara SSH sunucularına ve veritabanlarına erişim seviyeleri, Production onayı ve denetim kaydıyla kontrollü erişim ver.
Bağlantılar, ajanların sunucularınla ve veritabanlarınla çalışmasını sağlar: şemayı okumak, sorgu çalıştırmak, bir sunucunun disk durumuna bakmak gibi. Her bağlantıyı bir kez tanımlarsın, her ajanın ne kadar ileri gidebileceğine sen karar verirsin; her erişim denetlenir ve denetim kaydına yazılır. Varsayılan olarak hiçbir ajan hiçbir bağlantıyı kullanamaz.
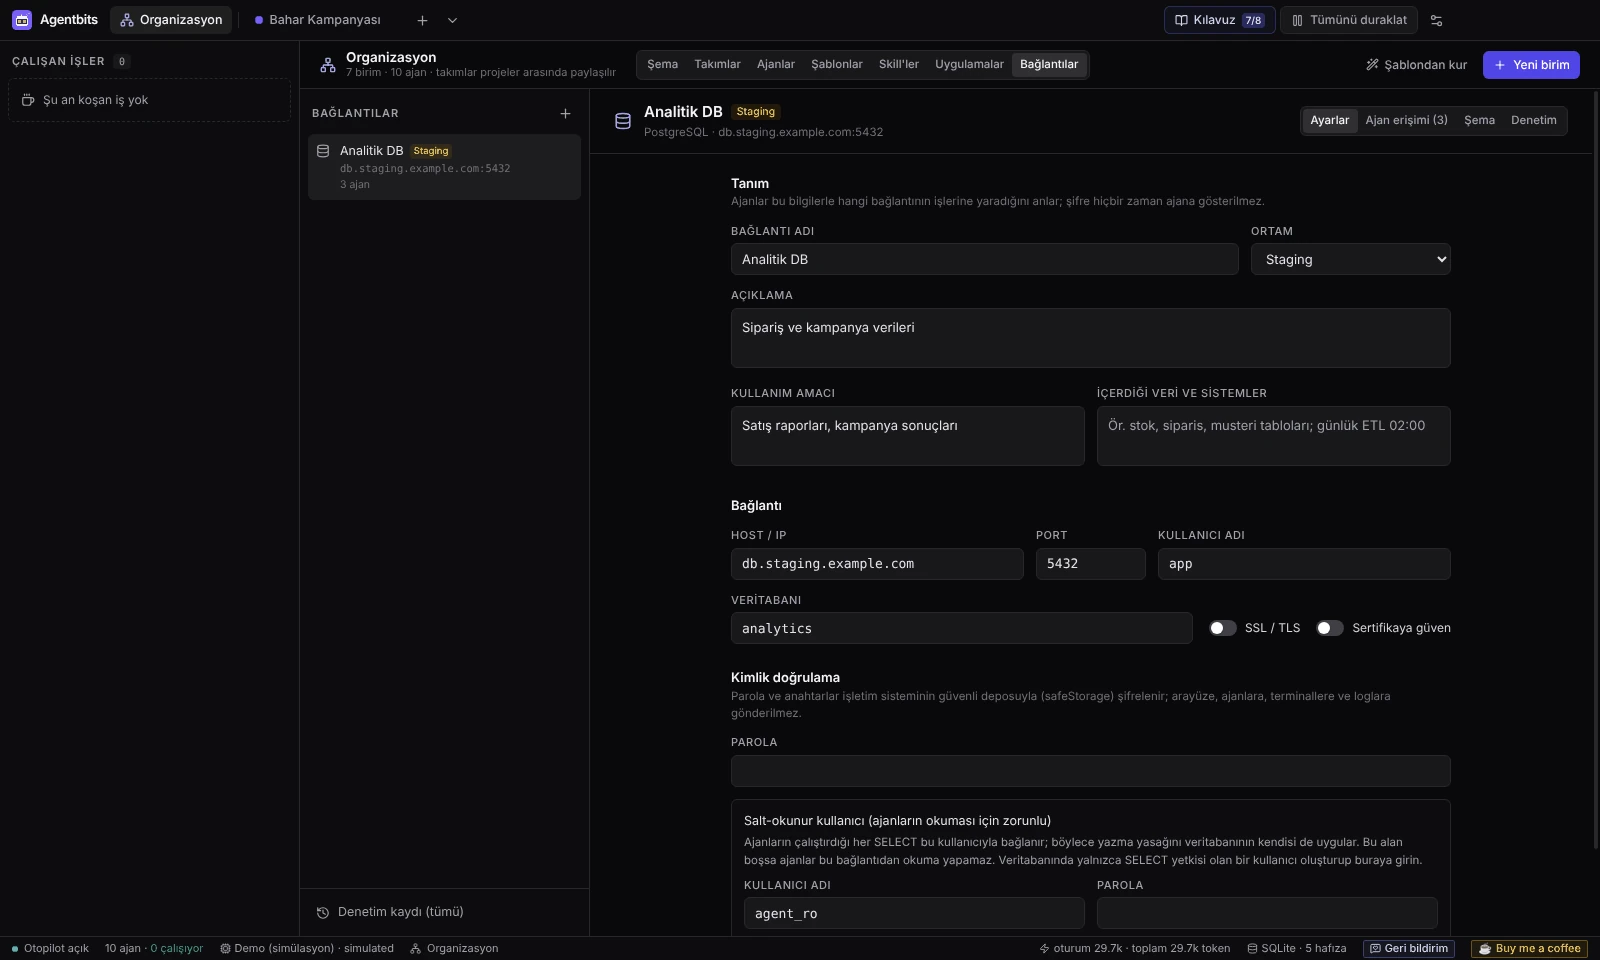
Desteklenen bağlantı türleri
Organizasyon → Bağlantılar’ı aç ve sağ üstteki + düğmesine tıkla (Yeni bağlantı). Şunları ekleyebilirsin:
- SSH sunucuları
- PostgreSQL veritabanları
- MySQL / MariaDB veritabanları
- SQL Server veritabanları
Bağlantılar tüm organizasyona aittir, bu yüzden her proje kullanabilir. Bağlantıyı oluşturduktan sonra türü değiştirilemez.
Bağlantı ekle
- Organizasyon → Bağlantılar’ı aç ve +’ya tıkla.
- Türü seç ve Tanım bölümünü doldur: Bağlantı adı (benzersiz olmalı), Ortam, Açıklama, Kullanım amacı ve not alanı (veritabanında İçerdiği veri ve sistemler, SSH’ta Barındırdığı servisler). Ajanlar bağlantının ne işe yaradığını bunlardan anlar. Parolayı hiçbir zaman görmezler.
- Bağlantı bölümünü doldur: Host / IP, Port (türün varsayılanıyla gelir), Kullanıcı adı, Veritabanı ve TLS seçenekleri (SSL / TLS ya da Şifreli (encrypt), kendinden imzalı sertifika için Sertifikaya güven).
- Kimlik doğrulama bölümünü doldur. Veritabanında ana Parola’yı ve bir Salt-okunur kullanıcı gir (aşağıya bak). SSH’ta bir Yöntem seç: Anahtar dosyası, Anahtarı yapıştır, Parola ya da SSH agent (Windows’ta OpenSSH Authentication Agent, diğer sistemlerde
SSH_AUTH_SOCK). - SSH’ta İzin verilen komutlar listelerini gözden geçir (Erişim seviyeleri bölümüne bak).
- Bağlantıyı test et’e tıkla.
Test, veritabanı sunucusunun sürümünü gösterir ve salt-okunur girişin çalıştığını doğrular. SSH’ta ilk başarılı test, sunucunun ana bilgisayar anahtarını (SHA256 parmak izi) sabitler. Ajanlar, anahtarını testle sabitlemediğin bir SSH sunucusuna bağlanmaz; anahtar değişirse, sabitlenmiş anahtarı sıfırlayana kadar bağlantı her zaman reddedilir.
Not: Uzaktaki bir Production veritabanı SSL/şifreleme kapalıyken kaydedilemez. Yalnızca bu bilgisayardaki (
localhost) veritabanları bu kuralın dışındadır.
Ortamlar
Her bağlantının bir Ortam’ı vardır: Development, Staging ya da Production. Ortam ajanlara gösterilir ve değişikliklerin onayını bekleyip beklemeyeceğini belirler.
| Ortam | Ne olur |
|---|---|
| Development | İşlemler ajanın erişim seviyesi içinde çalışır. |
| Staging | İşlemler ajanın erişim seviyesi içinde çalışır. |
| Production | Okumalar ajanın erişim seviyesi içinde çalışır. Diğer her işlem önce senin onayını bekler. |
Erişim seviyeleri
Erişim ajan ve bağlantı bazında ayarlanır. Beş seviye vardır:
| Seviye | Veritabanı | SSH |
|---|---|---|
| none | Erişim yok (varsayılan). Ajan bağlantıyı görmez bile. | Erişim yok. |
| read | SELECT, WITH, SHOW, DESCRIBE, EXPLAIN |
Okuma listesindeki komutlar |
| write | Ek olarak INSERT, UPDATE, DELETE, MERGE |
Ek olarak Yazma listesi |
| execute | Ek olarak CALL / EXEC |
Ek olarak Yürütme listesi |
| admin | Her şey: DDL, GRANT, SET, tek seferde birden çok ifade, tanınamayan ifadeler |
Her komut (yalnızca sunucudaki hesapla sınırlı) |
Her ifade ya da komut çalışmadan önce sınıflandırılır. Yan etkisi olan ifadeler (ör. SELECT … INTO, dosya fonksiyonları, kilitleyen okumalar) göründüklerinden daha yüksek bir seviye ister. SSH’ta her satır bir kalıptır, * herhangi bir argüman demektir. | ile bağlanan her komut bir listede olmalıdır; ;, &&, >, <, ters tırnak ya da $( içeren komutlar admin ister. Başka program başlatabilen ya da dosya yazabilen komutlar (yorumlayıcılar, sudo, curl, editörler ve benzerleri) hiçbir zaman okuma sayılmaz.
Erişim vermek için şunlardan birini kullan:
- bağlantının Ajan erişimi sekmesi, ya da
- Ayarlar → İzin Matrisi → Bağlantı izinleri (ajan × bağlantı tablosu).
Değişiklik ajanın bir sonraki araç çağrısından itibaren geçerlidir. Ajanın talimatlarında yalnızca erişebildiği bağlantılar listelenir: ad, tür, ortam, seviye, açıklama, kullanım amacı ve notlar.
Salt-okunur kullanıcı
Ajanlar bir veritabanından yalnızca bağlantıya girdiğin Salt-okunur kullanıcı üzerinden okuyabilir. Ajanın çalıştırdığı her SELECT bu kullanıcıyla bağlanır; böylece sınıflandırma bir yazmayı kaçırsa bile veritabanının kendisi reddeder. Bu alan boşsa ajanlar o bağlantıdan hiç okuma yapamaz.
Veritabanında yalnızca SELECT yetkisi olan bir kullanıcı oluştur ve buraya gir. PostgreSQL ve MySQL’de okumalar ayrıca her zaman geri alınan salt-okunur bir işlem içinde çalışır. SQL Server’da salt-okunur işlem olmadığı için orada salt-okunur kullanıcı daha da önemlidir. Yazma ve admin ifadeleri ana kullanıcıyla çalışır.
Çağrı başına sınırlar: ifade başına 30 saniye, dönen ilk 200 satır (100.000 satırı aşan okuma durdurulur; LIMIT ya da WHERE ekle), 48 KB çıktı. SSH komutları: 60 saniye, 64 KB.
Production onayı
Production bir bağlantıda okuma dışındaki her işlem seni bekler. Sol altta geri sayımlı bir onay kutusu açılır; ifade ya da komut ve gereken seviye görünür, ayrıca bir bildirim (toast) gelir. Onayla ve çalıştır’a tıkla ya da reddet.
- 10 dakika içinde yanıt vermezsen istek reddedilir.
- Çalışmayı durdurduğunda ya da yönlendirdiğinde, uygulamayı sıfırladığında ya da kapattığında bekleyen onaylar reddedilir.
- İstek beklerken ajanın erişimi düşürülürse ya da bağlantı veya ajan değiştirilir ya da silinirse istek reddedilir. Onay verdikten sonra da bir şey çalışmadan önce erişim yeniden denetlenir.
Şema ve denetim kaydı
Şema sekmesi tabloları, görünümleri ve kolonları gösterir. Yüklemek için Şemayı oku’ya tıkla, sonra içinde arama yap. Ajanlar da şemayı araçlarıyla aynı şekilde okur.
Denetim sekmesi ve Bağlantılar sayfasındaki Denetim kaydı (tümü) her erişimi kaydeder: hangi ajan, ne zaman, hangi görevde, ne yaptı ve sonucu. Reddedilen denemeler de yazılır; senin işlemlerin de (bağlantı oluşturma, düzenleme ve silme, testler, şema okumaları, eski ve yeni seviyesiyle izin değişiklikleri, onaylar). Tümü, Reddedilen, Hata, Onay ya da Başarılı ile süz, gerektiğinde Daha eski kayıtlar’ı yükle.
Sırlar
Parolalar, yapıştırılan anahtarlar, anahtar parolaları ve salt-okunur kullanıcının parolası işletim sisteminin güvenli deposuyla şifrelenir. Arayüze, ajanlara, terminallere ya da loglara asla gönderilmez; sürücü hatalarında maskelenir. Kayıtlı bir sır •••••••• (kayıtlı — değiştirmek için yazın) olarak görünür. Sisteminde çalışan bir anahtar zinciri yoksa Agentbits sır kaydetmeyi reddeder.
Hangi sağlayıcılar bağlantı kullanabilir
Claude Code CLI, Anthropic API, OpenAI API ve Demo bağlantıları kullanabilir. Demo gerçek ama zararsız çağrılar yapar (liste, şema, SELECT … LIMIT 5, 0 satırlık bir UPDATE, uptime / df); böylece izinleri, onayları ve denetim kaydını iş başında görürsün. Codex CLI ajanları henüz bağlantı kullanamaz. Bkz. Sağlayıcılar.
İyi uygulamalar
- Yeni ajanları ve görevleri önce Development ya da Staging bağlantılarında dene.
- Asıl güvence sunucu tarafındadır: ayrı bir salt-okunur veritabanı hesabı ve kısıtlı bir SSH kullanıcısı.
- Yalnızca bağlantılara ihtiyacı olan bir ajana Terminal ve Ağ izni verme. Böyle bir ajan, bilgisayarında kayıtlı kimlik bilgileriyle (
~/.ssh,.pgpass, ortam değişkenleri) bu denetimlerin dışında sunuculara doğrudan ulaşabilir. Bkz. İzinler ve Güvenlik.
Yanlış ya da eksik bir şey mi buldun? GitHub'da bildir